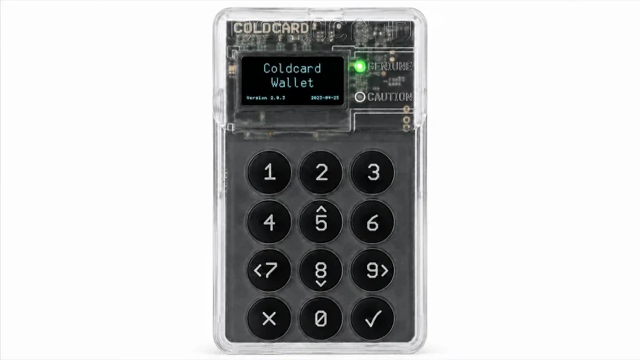
暗号資産の保管において最も安全とされる「コールドウォレット(ハードウェアウォレット)」だが、ネットから隔離されているという事実だけで完全な安全性が担保されるわけではない。
2026年に発生したColdcard(コールドカード)における約1,367 BTC(約100億円相当)の流出事象は、ハードウェアの根幹である「乱数生成(RNG)」の不具合に起因するものであり、デバイスがオフラインであっても設計・実装上の脆弱性によって資産が奪われる現実を示した。
今回は、コールドウォレットを脅かす6つの攻撃ベクトルを整理し、暗号学的・物理的なセキュリティ構造を紐解くとともに、単一のデバイスに依存しない「マルチシグ(複数署名)と異機種分散」を軸とした、エンジニア視点での実践的な防衛アプローチを解説する。
事象の背景と構造
暗号資産の流出被害は、取引所などのセントラルな主体だけでなく、個人ウォレットを対象としても拡大を続けている。2025年の暗号資産盗難総額は12月上旬時点で34億ドル(前年比ほぼ倍増)に達し、個人ウォレットの被害件数は23万件(被害者数約8万人)に及ぶ。
こうした中、2026年夏に発生したコールドウォレット「Coldcard」からの大規模流出は、業界に大きな衝撃を与えた。この事象の構造と要因は以下の通りである。
Coldcardにおける乱数生成(RNG)の脆弱性
- 原因: 鍵の生成元となる「シード(12-24語の単語)」を作成する際、本来使用すべきハードウェア由来の強力な乱数の代わりに、予測可能なソフトウェア乱数が使用されていた。
- エントロピーの低下: 本来確保されるべき「128ビット」の強度が、MK4/MK5モデルでは約72ビット、旧モデルのMK2/MK3では約40ビットにまで低下していた。
- 影響: 40ビットのエントロピーは、現代の計算資源を用いれば総当たり(ブルートフォース)で現実的に突破可能な領域である。これにより、デバイスが一度もネットワークに接続されていなくても、生成された秘密鍵が推測され、約1,367 BTCが不正に送金される結果となった。
- 対策の落とし穴: ファームウェアのアップデートで乱数生成アルゴリズムを修正しても、すでに脆弱な乱数から生成された既存のシードは脆弱なままである。根本解決には、修正後のファームウェアでシードを新規生成し、資産を新しいアドレスへ物理的に移行(送金)する必要がある。

コアとなる技術的仕組みの解説
コールドウォレットの防御アーキテクチャは、主に「セキュアエレメント(暗号専用チップ)」と「物理画面による検証」の2層で構成されているが、それぞれに対する攻撃手法と技術的限界が存在する。
1. セキュアエレメント(Secure Element)と物理攻撃
多くの主要機種(Ledger、Trezorの現行機など)は、クレジットカードやパスポートにも採用される高セキュリティチップ「セキュアエレメント(EAL6+クラス)」を搭載し、チップ内から秘密鍵を直接取り出せない設計にしている。
しかし、研究環境においては物理的な解析攻撃が成功している。
- 歴史的検証: 2020年にTrezor One(当時はセキュアエレメント非搭載)から約15分でシードを抽出する手法が実証された。その後も、2025〜2026年にかけて各社の現行機種(Safe 3、Safe 7、Tangemなど)に対する物理分解を前提とした攻撃手法が発表されている。
- 技術的評価: これらの物理攻撃には、実機の奪取と高額(数十万ドル規模)な専用解析装置が必要となるため、リモートから一斉にハッキングされるリスクは極めて低い。しかし、「実機を紛失・盗難された場合、時間とコストをかければ鍵を抽出されるリスクがある」という前提で設計を評価する必要がある。
2. 署名プロセスにおける「目視確認」のバイパス
コールドウォレットの最大の強みは、「PCやスマートフォンがマルウェアに乗っ取られていても、送金先アドレスと金額をデバイス本体の独立した物理画面で確認・署名できる」点にある。
しかし、2025年2月に発生した取引所からの15億ドル流出事象(北朝鮮のハッカー集団による攻撃と特定)では、開発者のPCが乗っ取られ、送金画面のプログラムが改ざんされた。PC画面上は正しい送金先が表示されていたが、デバイスには攻撃者のアドレスへの署名要求が送られていた。署名者がデバイスの物理画面での確認を怠り、そのまま署名(承認)ボタンを押したため、コールドウォレットのハードウェア的防御をすり抜けて送金が実行された。
コールドウォレットを脅かす6つの攻撃ベクトル
| 攻撃ベクトル | 脅威の概要 | 主な対策技術・行動 |
|---|---|---|
| 1. リモート攻撃 | PCや連携アプリの乗っ取り | 接続インターフェースの制限(エアギャップ、QRコード媒介など) |
| 2. 署名の見落とし | 改ざんされたトランザクションへの盲目的署名 | デバイス物理画面でのアドレス・金額の徹底的な目視検証 |
| 3. 物理抽出 | 実機奪取後のチップ解析・サイドチャネル攻撃 | 強固なPINコードの設定、パスフレーズ(25番目の単語)の導入 |
| 4. サプライチェーン攻撃 | 中古品や非正規ルート品への不正チップ換装・シード仕込み | 公式直販からの購入、自己生成シードの強制 |
| 5. 実装バグ | RNG(乱数生成器)の欠陥、ファームウェアの脆弱性 | オープンソースによる検証、公式アナウンスの監視 |
| 6. ソーシャルエンジニアリング | フィッシング、サポート詐欺、物理的脅迫 | シードを絶対に他人に開示しない運用の徹底 |
今後の影響と論点
「どのデバイスを選べば100%安全か」という問いに対する答えは存在しない。ハードウェアやファームウェアである以上、いかなるメーカーの製品であっても、未知の脆弱性や実装バグ(ColdcardのRNGバグのような事例)が内包されている可能性を排除できないからである。
技術エコシステムおよび実務における今後の論点と設計指針は以下の通りである。
1. 「オープンソース vs プロプライエタリ」の議論
LedgerのようにOSやチップ仕様の一部を非公開(プロプライエタリ)とするアプローチは、セキュリティ専門家からの批判を浴びやすい。一方で、ソースコードを全面公開していたColdcardであっても深刻な乱数バグは見落とされていた。コードの公開性は脆弱性の不在を保証するものではなく、継続的な外部監査とコミュニティによる検証プロセスが不可欠である。
2. シングルポイントオブフェイラー(単一障害点)の排除
特定のコールドウォレット1台に全資産を依存させる設計は、デバイスの脆弱性やメーカーのサプライチェーンリスクがそのまま資産の全損に直結する。
エンジニアリングにおけるベストプラクティスは、「マルチシグ(Multi-signature)」と「マルチベンダー(異機種分散)」の組み合わせである。
- 構成例: 3つの鍵のうち2つの署名を必要とする「2-of-3」のマルチシグを構成する。
- 実装アプローチ: それぞれの鍵を管理するデバイスに、異なるメーカー(例:Trezor、Ledger、Coldcard等)の異なるモデルを採用する。これにより、仮に特定の1社にRNGバグやファームウェアの脆弱性が発覚しても、他のメーカーのデバイスが健全であれば、システム全体のセキュリティは維持される。
3. 運用フェーズにおける鉄則
技術的な堅牢性を活かすためには、以下の運用プロトコルを厳格に遵守する必要がある。
- 調達経路の限定: サプライチェーン攻撃を防ぐため、中古品やサードパーティのマーケットプレイスを避け、メーカー公式サイトまたは正規代理店からのみ購入する。
- シードの自己生成: デバイス初期化時に、必ず本体内部のセキュアエレメントでシードを新規生成する。あらかじめ印刷・設定されたシードが同梱されているものは、その時点で詐欺(サプライチェーン攻撃)である。
- 物理的なバックアップ: シードは紙や金属プレートなどの物理媒体に記録し、カメラでの撮影やクラウド保存、PCへのテキスト保存など、デジタルネットワークに触れる形での保管を一切排除する。
- パスフレーズの有効化: 24語のシードに加え、ユーザー自身が任意に設定する「25番目の単語(パスフレーズ)」を設定することで、万が一物理的なシードや実機が盗難に遭った場合でも、資金の即時流出を防ぐ多層防御を構築する。
コメント